DRUPAL Instalación Exercicios
Sumario
Exercicio 1: Ataque por URL
- Despois de facer o punto indicado na Wiki de instalación deberedes resolver o problema indicado no punto Comprobacións trala instalación.
Escenario de proba de ataque
- Previamente (antes de implantar a solución) ides simular un 'ataque' dos indicados na web de drupal. debido a esta falta de seguridade.
- Para iso teredes que instalar un módulo de configuración de correo electrónico. Podedes atopar dito módulo en: https://www.drupal.org/project/smtp .
- Lembrade descargar a versión correspondente ao voso módulo de Drupal.
Instalando o módulo SMTP
- Un módulo amplía as funcionalidades de Drupal. Xa se explicará en profundidade posteriormente.
- Instalando o módulo SMTP Authentication Support

Iremos a páxina de descarga do módulo e copiaremos a URL ou descargaremos a versión correspondente á versión do Drupal instalado. Nos imos a descargar o módulo localmente xa que facelo a través da URL ou dende o servidor local, require que teñamos un servidor FTP correndo localmente. Deberemos premer na columna de 'Download' sobre a versión correcta. Escollede a versión comprimida tar.gz e deixada en /tmp/.

Descomprimimos o arquivo baixado coa orden: tar -xzvf /tmp/smtp-8.x-1.0-alpha2.tar.gz. Mover a continuación o cartafol smtp/ ao cartafol onde Drupal instala os módulos. Dito cartafol de atopa en /drupal/modules. No caso de utilizar xampp estará en /opt/lampp/htdocs/drupal/modules. Cambiar o propietario de dito cartafol coa orde: chown -R www-data:www-data smtp.

Agora se imos a opción de menú Administrar => Ampliar podemos ver que aparece o módulo SMTP. Deberemos marcalo e desprazarnos ata a parte baixa da páxina e premer o botón Instalar.
Aparece unha pantalla de progreso de instalación.

Ao final temos unha mensaxe de instalación completada.
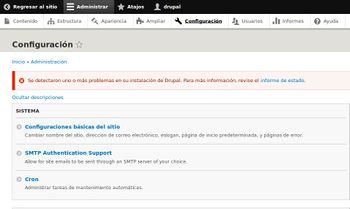
Agora no menú Administrar => Configuración aparece unha nova entrada para o módulo SMTP. Prememos nela.
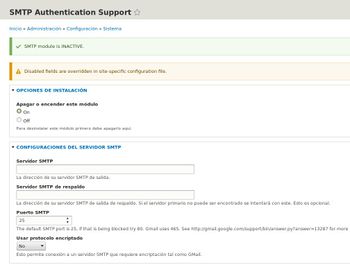
Activamos o módulo premendo o radiobuttom 'on' e configuramos os datos do noso provedor de acceso a Internet.


Probando o ataque
Nota: Como estamos a probar o drupal de forma 'local' non temos unha dirección en Internet, polo que todos os dominio da proba apuntarán a localhost: 127.0.0.1
- Para isto partimos da seguinte situación:
- Supoñemos que o noso sitio ten como nome www.meusitio.es e accedemos a drupal coa seguinte URL: http://www.meusitio.es/drupal
- Supoñamos que somos un atacante que ten un dominio de nome: www.meusitio_.es.
- O que pretende o atacante é que lle chegue un correo para que resetee a password a un usuario do dominio orixinal.
- Para iso o atacante ten que modificar o arquivo /etc/hosts.
1 127.0.0.1    www.meusitio.es
2 127.0.0.1    www.meusitio_.es
- Agora o atacante poñerá na URL do seu navegador: http://www.meusitio_.es/drupal/user/password aparecendo a seguinte imaxe:

- Neste intre o atacante probará a poñer nome de usuarios típicos. No noso caso poñeremos o usuario creado: drupal.
- Nota: Se o usuario Drupal non ten unha dirección de correo válida teredes que editalo previamente e cambiala por unha vosa. Isto se fai no menú Administrar => Usuarios.
- Nuns minutos chegará ao correo electrónico do usuario un enlace para restablecer a súa contrasinal, pero fixarse como a URL non é a do seu sitio.

Solución
- Temos que modificar o arquivo settings.php que se atopa no cartafol /drupal/sites/default/ e engadir ao final de todo as seguintes liñas:
1 $settings['trusted_host_patterns'] = array(
2   '^www\.meusitio\.com$',
3 );
- No caso de traballar localmente podemos poñer:
1 $settings['trusted_host_patterns'] = array(
2   '^localhost$',
3 );
Exercicios propostos
- No punto de 'Escenario de proba de ataque' se comenta a posibilidade de instalar un módulo utilizando un servidor ftp local. Intenta configurar un e instala un módulo utilizando dita opción.
- Instalando o módulo SMTP Authentication Support
Iremos a páxina de descarga do módulo e copiaremos a URL ou descargaremos a versión correspondente á versión do Drupal instalado. Facelo coa URL do arquivo a descargar.
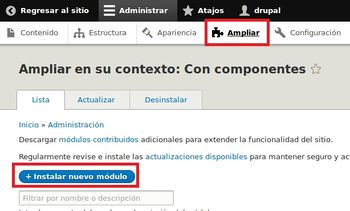
Escolleremos a opción de menú Administrar => Ampliar e premeremos o botón Instalar nuevo módulo.
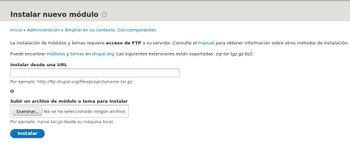
Tanto se o facemos localmente como coa URL necesitaremos ter configurado un servidor FTP local cunha conta de usuario que teña permisos de lectura/escritra sobre o cartafol /drupal/modules. No noso caso premeremos o botón Examinar para seleccionar o módulo descargado. e premeremos o botón Instalar.
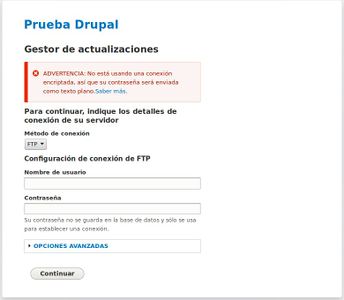
Aparecerá un aviso de que imos a usar un servidor FTP sen encriptación. Deberemos de engadir o usuario e password do Servidor de Ftp para realizar a transferencia.


